
 Joaldo Lima
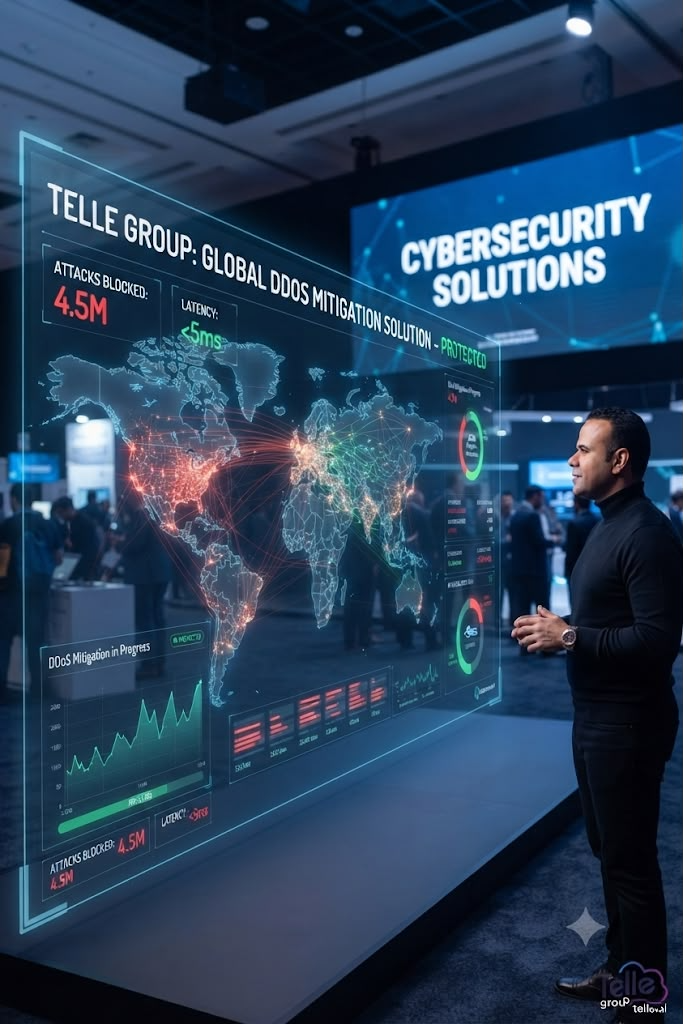
Los ataques DDoS representan uno de los mayores riesgos para la disponibilidad digital. Cuando una operación depende de un sitio web, APIs, telefonía en la nube, aplicaciones corporativas o canales de atención online, estar fuera de servicio durante minutos puede causar pérdidas financieras, romper la confianza y afectar directamente la experiencia del cliente.
¿Qué es un ataque DDoS?
DDoS significa Distributed Denial of Service, o denegación de servicio distribuida. Ocurre cuando múltiples sistemas comprometidos, normalmente organizados en una botnet, inundan un servidor, aplicación, servicio o red con tráfico malicioso.
El objetivo es agotar el ancho de banda, la CPU, la memoria, las sesiones, las conexiones o los recursos de la aplicación hasta que el servicio funcione lentamente o quede totalmente indisponible.
Principales tipos de ataques DDoS
| Tipo | Cómo funciona | Impacto principal |
|---|---|---|
| Volumétrico | Envía grandes volúmenes de tráfico para saturar enlaces y capacidad de red | Indisponibilidad por consumo de ancho de banda |
| Agotamiento de estado | Abusa de conexiones y tablas de estado en firewalls, balanceadores y servidores | Caídas por límite de sesiones |
| Capa de aplicación | Simula solicitudes legítimas en HTTP/HTTPS, APIs o inicio de sesión | Lentitud y agotamiento de recursos |
| Reflexión y amplificación | Usa servicios mal configurados para multiplicar el tráfico contra el objetivo | Picos masivos de tráfico |
Estrategias de mitigación
La defensa contra DDoS debe combinar monitorización, arquitectura, capacidad de absorción y procesos de respuesta.
Monitorización y limitación de tasa
Observe patrones de tráfico, picos anómalos, orígenes, tipos de carga, rutas, protocolos y métricas de aplicación. La limitación de tasa restringe solicitudes por IP, usuario, ruta, sesión o token y reduce el abuso en inicios de sesión, formularios y APIs.
Anycast, WAF y CDN
Anycast distribuye el tráfico por diversos puntos y diluye el impacto volumétrico. Un WAF filtra tráfico HTTP/HTTPS malicioso, protege APIs y reduce ataques de capa 7. Las CDN absorben picos, reducen la carga del origen y mantienen contenido estático disponible.
Mitigación en la nube y respuesta
Los proveedores especializados ofrecen filtrado a escala de terabits por segundo, algo esencial para operaciones que no pueden depender de la capacidad local. Mantenga además un plan que defina responsables, contactos, escalado, comunicación con clientes y recuperación.
La arquitectura importa
La seguridad contra DDoS no depende de una sola herramienta. Redundancia, balanceo, CDN, registros, segmentación, capacidad elástica y un diseño de red bien pensado permiten absorber picos, filtrar tráfico malicioso y mantener los servicios esenciales bajo presión.
Las empresas que dependen de atención online, APIs, telefonía en la nube, comercio electrónico o sistemas críticos deben tratar la disponibilidad como un pilar estratégico de seguridad. Mantenga los sistemas actualizados, monitorice el tráfico y revise la arquitectura antes de que la indisponibilidad se convierta en una crisis.